GDPR-konforme Audioverarbeitung: praktische Checkliste
Eine praktische GDPR-Checkliste fuer Teams, die Sprachaufnahmen in Browser- oder Cloud-gestuetzten Workflows verarbeiten.
Browser-Audio-Workstation
Datenschutzfreundliche Browser-Audio-Workstation oeffnen
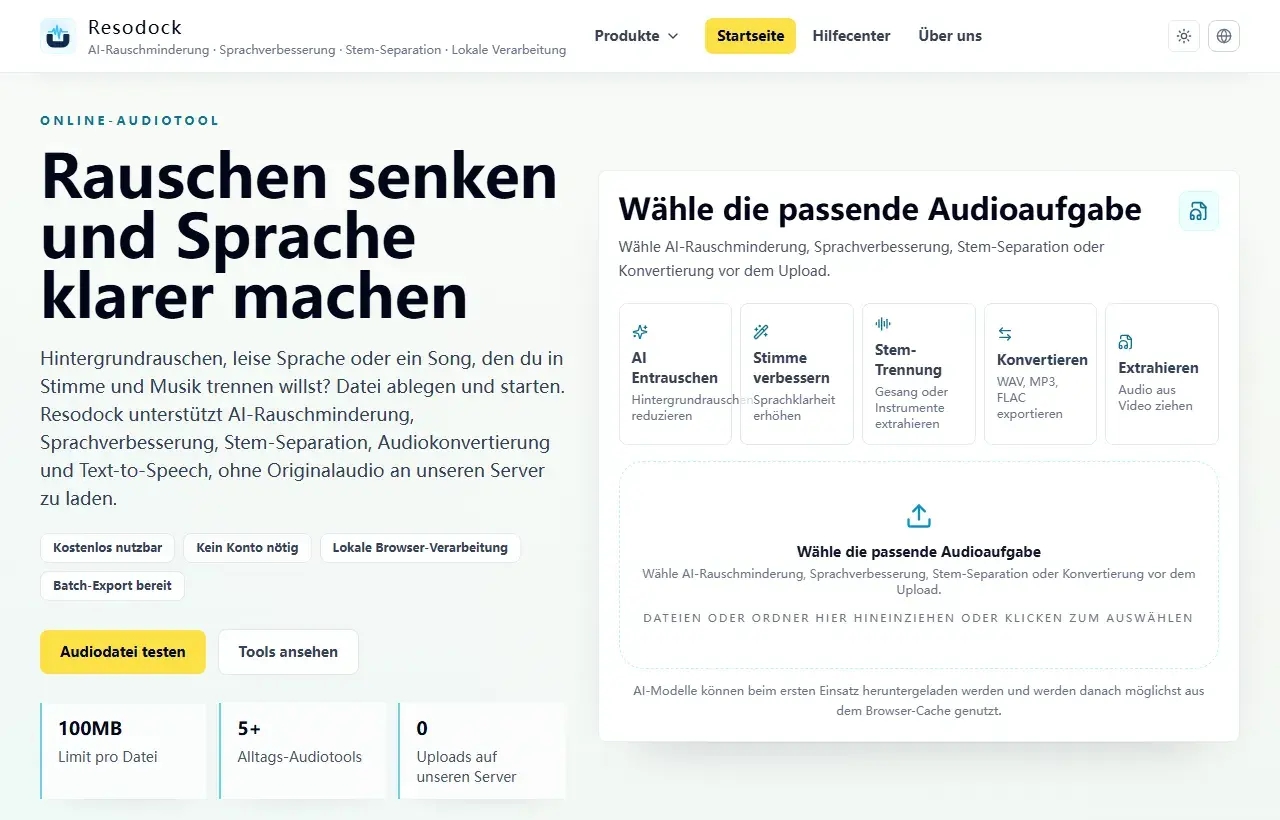
Verarbeite Audio direkt im Browser, ohne die Originaldatei auf den Resodock-Server hochzuladen. Das passt fuer Meetings, Interviews und private Aufnahmen.
Zuerst Datengrenzen definieren
Klaere, welche Aufnahmen personenbezogen sind, ob grenzüberschreitende Übertragung stattfindet und wo Drittverarbeiter beteiligt sind.
Danach Verarbeitungsmodus, Datensparsamkeit und nachweisbare Loeschkontrollen festlegen.
Zur Workstation
Aufgabe waehlen, dann Datei hochladen
Wenn ein Artikel mehrere Workflows nennt, ist die Haupt-Workstation der einfachste Startpunkt. Aufgabe waehlen, Datei hochladen, Ergebnis vorhören und herunterladen.
- 1Oeffne die Resodock-Workstation.
- 2Waehle AI-Denoise, Voice Enhancement, Stem-Separation oder Formatkonvertierung.
- 3Lade die Datei hoch und starte die Verarbeitung.
- 4Höre das Ergebnis an und lade es herunter.
Umsetzbare Compliance-Checkliste
Baue Zugriffskontrolle, Aufbewahrungsfristen, Loeschnachweis, Incident-Prozess und Audit-Logging als Kernkontrollen auf.
Dokumentierte Prozesse machen Teamausfuehrung stabiler und erleichtern interne wie externe Pruefungen.
Fazit
Bei datenschutzsensibler Audioarbeit zaehlt vor allem, ob die Originaldatei das Geraet verlässt und ob Speicherung, Loeschung und Netzwerkzugriffe klar sind.
Fuer Meetings, Interviews, Kundendaten oder private Aufnahmen ist lokale Browser-Verarbeitung meist die bessere erste Wahl.
Verwandte Artikel
Datenschutz & Sicherheit
Warum lokale Audioverarbeitung zum Standard wird
Bei Meetings, Interviews und Kundenaufnahmen ist lokale Verarbeitung nicht nur ein Feature, sondern gelebte Risikokontrolle.
Datenschutz & Sicherheit
Sind Online-Audio-Converter sicher? 6 Checks vor der Nutzung
Entscheidend ist nicht nur SSL, sondern ob dein Rohaudio hochgeladen, gespeichert oder erneut verwendet wird.
Datenschutz & Sicherheit
So waehlst du datenschutzorientierte Browser-Audio-Editoren
Du brauchst keine lange Markenliste, sondern eine wiederverwendbare Bewertungs-Checkliste.
FAQ
Ist GDPR erledigt, wenn Audio nicht hochgeladen wird?
Nein. Du brauchst weiterhin Zugriffskontrolle, Aufbewahrungsregeln, Loeschnachweis und Audit-Trail.
Brauchen kleine Teams vollstaendige Compliance-Workflows?
Sie koennen nach Risiko skalieren, aber zentrale Kontrollen muessen vorhanden sein.