返回帮助中心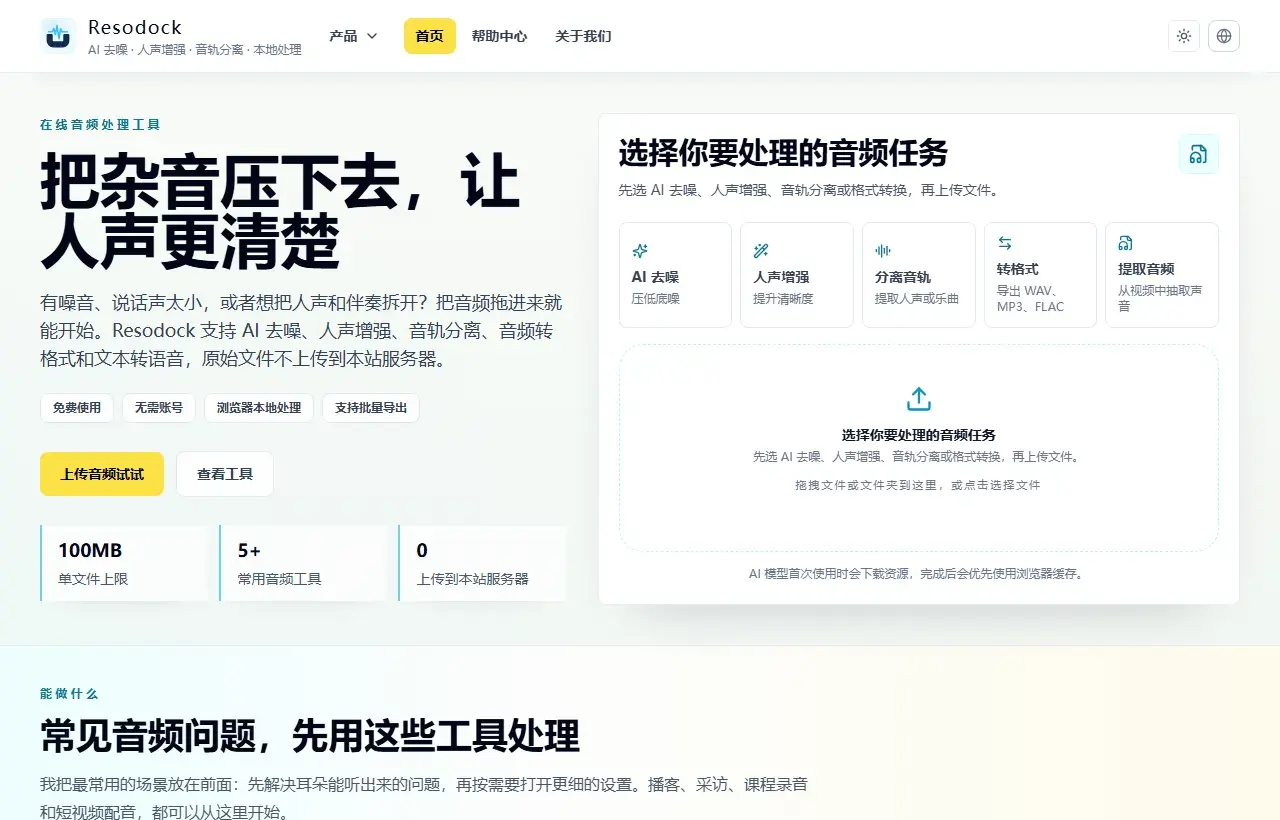
截图展示的是首页工作台的任务选择和上传区域。
浏览器音频工作站
打开隐私优先的浏览器音频工作站
直接在浏览器里处理音频,原始文件不上传到 Resodock 服务器,适合会议、采访和其他更重视隐私的录音。
先定义数据边界
明确哪些音频属于个人数据、是否涉及跨境传输、是否存在第三方处理方。
边界清晰后,再决定本地处理、最小化存储和可追踪删除策略。
回到工作台
按任务选择工具,再上传文件
如果文章里提到多个流程,最简单的方式是回到首页工作台。先选任务,再上传文件,处理完成后试听和下载。
- 1打开 Resodock 首页工作台。
- 2选择 AI 去噪、人声增强、音轨分离或格式转换。
- 3上传文件并开始处理。
- 4试听结果,确认合适后下载。
可执行合规清单
建立访问控制、数据保留周期、删除验证、异常通知与审计记录机制。
流程文档化后,团队执行会更稳定,也更容易通过内外部审查。
总结
隐私相关的音频处理,核心是看原始文件是否离开设备,以及工具是否说清存储、删除和网络请求边界。
如果录音包含会议、采访、客户信息或个人内容,优先选择浏览器本地处理,并先用测试文件确认流程。
相关文章
隐私与安全
为什么本地音频处理会成为默认方案
当你处理访谈、会议和客户录音时,本地处理不只是卖点,而是实际风险控制。
隐私与安全
在线音频转换器安全吗?你该检查这 6 点
重点不是“有没有 SSL”,而是你的原始音频是否被上传、存储和二次使用。
隐私与安全
隐私优先的浏览器音频编辑工具怎么选
你不需要记住很多品牌,只需要一套可复用的评估清单。
常见问题
只要不上传音频就一定合规吗?
不是。还要看访问控制、留存策略、删除验证和审计能力。
小团队也需要做完整合规流程吗?
可以按风险分级落地,但核心控制点不应缺失。