Procesamiento de audio conforme a GDPR: checklist práctica
Checklist GDPR práctica para equipos que gestiónan grabaciones de voz en flujos de navegador o nube asistida.
Estacion de audio en navegador
Abrir la estacion de audio privada en el navegador
Procesa audio en el navegador sin subir el archivo original al servidor de Resodock. Es util para reuniones, entrevistas y grabaciones privadas.
Define primero los limites de datos
Aclara que grabaciones son datos personales, si existe transferencia internacional y donde intervienen terceros procesadores.
Con ese limite definido, ajusta modo de procesamiento, minimizacion de datos y controles verificables de borrado.
Volver al área de trabajo
Elige una tarea y sube el archivo
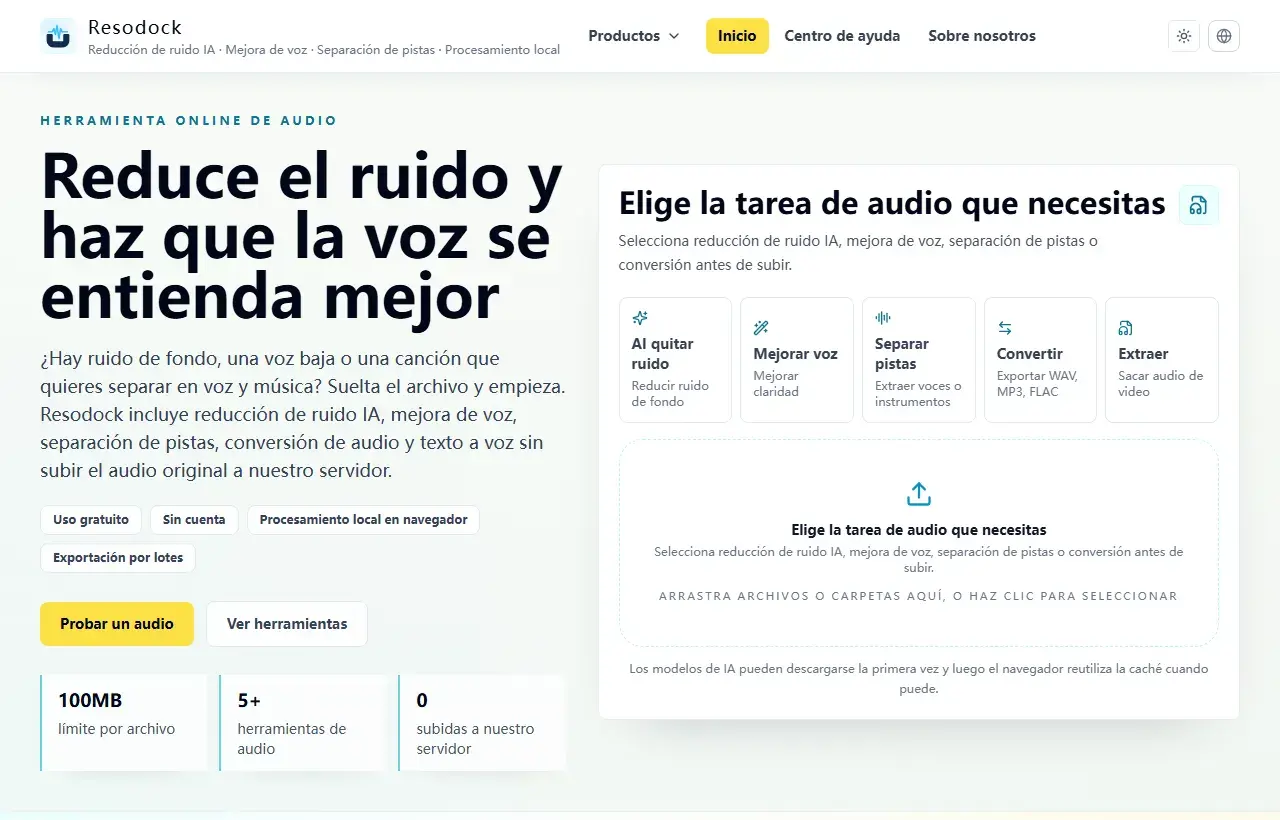
Cuando un artículo menciona varios flujos, el área de trabajo principal es el inicio más simple. Elige tarea, sube archivo, escucha y descarga.
- 1Abre el área de trabajo de Resodock.
- 2Elige denoise con IA, mejora vocal, separación de pistas o conversión.
- 3Sube el archivo e inicia el procesamiento.
- 4Escucha el resultado y descárgalo si está listo.
Checklist de cumplimiento aplicable
Implementa control de acceso, ventanas de retencion, verificacion de borrado, respuesta a incidentes y trazas de auditoria.
Con flujo documentado, la ejecucion del equipo es más consistente y las revisiones internas o externas son más simples.
Resumen
En audio sensible, lo importante es saber si el archivo original sale del dispositivo y si estan claros el almacenamiento, borrado y trafico de red.
Para reuniones, entrevistas, material de clientes o grabaciones privadas, conviene priorizar procesamiento local en el navegador y probar primero con un archivo de ejemplo.
Artículos relacionados
Privacidad y seguridad
Por qué el procesamiento de audio local se esta volviendo el estandar
En entrevistas, reuniones y audios de clientes, el procesamiento local no es marketing: es control de riesgo real.
Privacidad y seguridad
Son seguros los convertidores de audio online? 6 revisiones antes de usarlos
La clave no es solo SSL, sino si tu audio original se sube, se almacena y se reutiliza.
Privacidad y seguridad
Cómo elegir editores de audio en navegador con enfoque de privacidad
No necesitas memorizar marcas: necesitas una checklist reutilizable para evaluar bien.
FAQ
Si no subo audio, ya cumplo GDPR?
No. Aun necesitas control de acceso, política de retencion, verificacion de borrado y rastro de auditoria.
Los equipos pequenos también necesitan un flujo completo de cumplimiento?
Pueden ajustar por nivel de riesgo, pero los controles nucleares no deben faltar.